

过去,企业做网络安全,首先要看清服务器、终端、账号、端口、协议和业务系统之间的连接关系。但在AI时代,新的网络边界正在不断涌现。大模型接口、智能体平台、插件工具、MCP 服务、知识库、自动化脚本和第三方AI应用,正在成为企业网络中的新连接点。它们虽然不一定表现为传统意义上的业务系统,却会实实在在地产生网络访问、数据传输、模型调用和工具执行。
对全流量审计(NTA)来说,这意味着分析对象正在扩展:我们认为,既要看清传统资产和访问关系,也要识别AI使用行为和智能体活动轨迹。
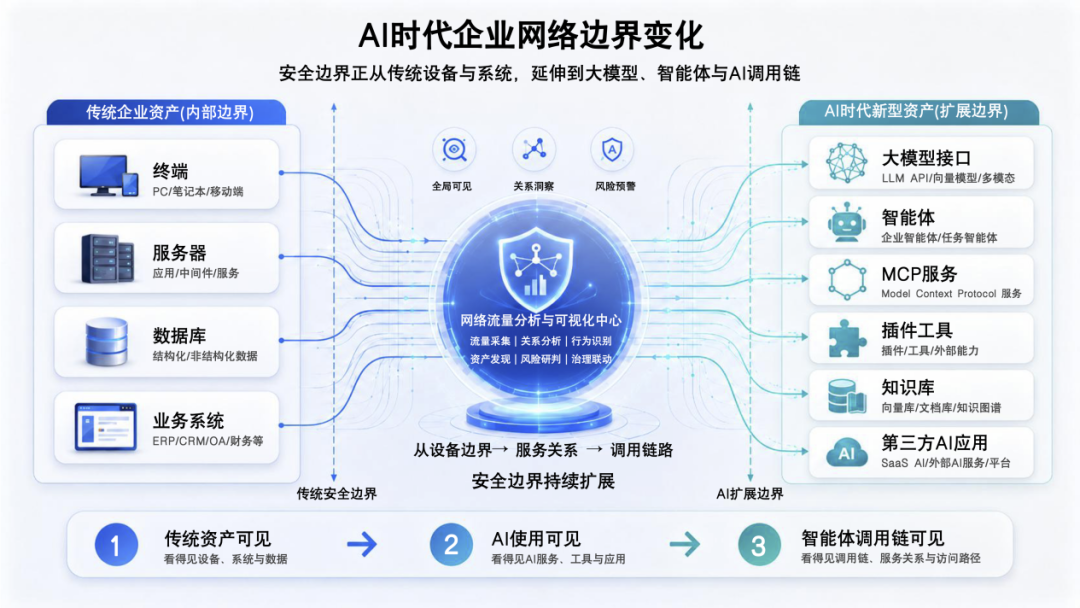
AI时代企业网络边界变化示意图
企业网络中正在出现“看不见的AI使用”
在很多企业里,AI应用的使用速度,往往快于安全管理的覆盖速度。普通员工可能会为了提升效率,直接使用外部AI工具处理文档;研发团队可能会临时搭建智能体,用来调用代码仓库、数据库或接口服务;业务部门可能会把内部知识库接入大模型问答系统;一些自动化脚本也可能已经开始调用模型API,用于生成报告、分析数据或进行任务编排。这些动作并不一定是恶意的。它们背后是真实的业务需求,也代表着企业对AI能力的积极探索和落地。
但从安全管理角度看,如果这些AI使用行为没有被纳入统一视野,就可能带来新的风险:是否存在敏感数据外传、是否访问了未经授权的外部AI服务、是否调用了内部关键系统、是否留下完整审计记录。一旦发生数据泄露、越权访问或接口滥用,安全团队能否及时发现并追溯,就会成为现实问题。过去,企业关注“影子IT”;我们认为,今天企业也需要开始关注“影子AI”。所谓“影子AI”,指的是那些未登记、未审批、未纳管、未审计的AI应用、智能体和模型调用行为。它们并不等同于所有非官方AI使用——很多场景本身源自真实业务需求,但如果长期游离在安全管理视野之外,我们认为就可能在企业网络中形成新的安全盲区。
全流量审计的新价值:从看见流量,到发现AI调用线索
NTA的基础优势,在于从真实网络流量出发,观察企业内部系统、终端、服务器和外部服务之间的通信关系。它不依赖单一业务系统主动上报,而是通过网络侧视角,帮助企业发现隐藏在流量中的资产、行为和风险。面向AI场景,我们认为NTA可以作为网络侧发现入口,为业务系统和治理平台提供更早、更客观的流量证据。通过对访问目标、域名特征、API路径、连接频次、访问时间、数据流向和异常行为的综合分析,安全团队可以发现疑似AI服务调用、第三方AI应用访问、未登记智能体服务、MCP服务访问以及知识库访问等线索。
在这种情况下,安全团队可以基于普通外部访问记录进一步判断:
这是否可能是一次AI服务调用?
l 是否涉及外部大模型平台?
l 是否来自未登记的智能体或自动化脚本?
l 是否访问了内部知识库、数据库或代码仓库?
l 是否存在异常频次、异常时间、异常路径或敏感数据传输风险?
我们认为,这就是AI时代NTA可以拓展的新方向:从传统的网络连接分析,走向AI调用链的线索识别和智能体资产发现。
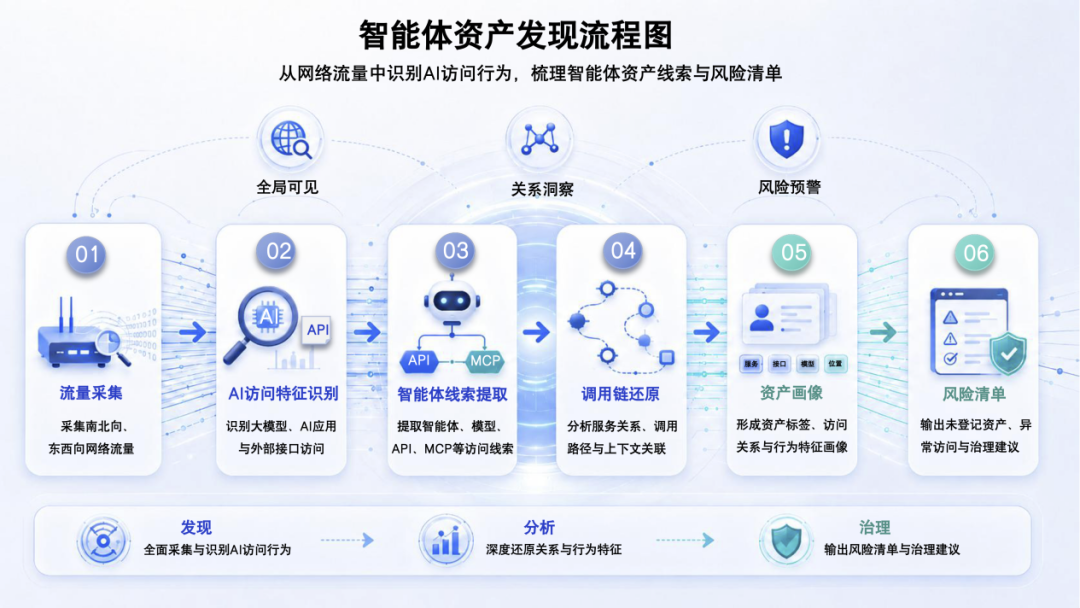
智能体资产发现流程图
智能体资产正在成为新的安全管理对象
智能体与传统应用不同。它通常由模型、工具、数据、权限和任务流程共同组成。一个智能体可能调用大模型,也可能连接搜索工具、数据库、知识库、办公系统、代码仓库、工单系统,甚至安全设备接口。其风险集中体现在访问范围、执行权限和数据流向上,同时也涉及模型回答本身的合规性。因此,我们认为智能体资产发现的重点,在于帮助企业看清智能体背后的访问关系、资源连接和风险线索,并回答几个更关键的问题:
l 企业网络中是否存在未登记的智能体服务?
l 这些智能体连接了哪些内部资源?
l 是否访问了敏感数据、关键系统或高权限接口?
l 是否存在异常外联、横向访问或高频调用?
l 是否需要纳入统一治理和审计体系?
从解决方案视角看,我们认为NTA可以作为智能体资产发现的网络侧入口,帮助企业先把“看不见的AI使用”转化为“可分析的资产线索”。在此基础上,企业可以进一步联动大模型可信治理平台、大模型应用防火墙等能力,围绕AI应用和智能体建立从发现、评估、管控到审计的闭环。
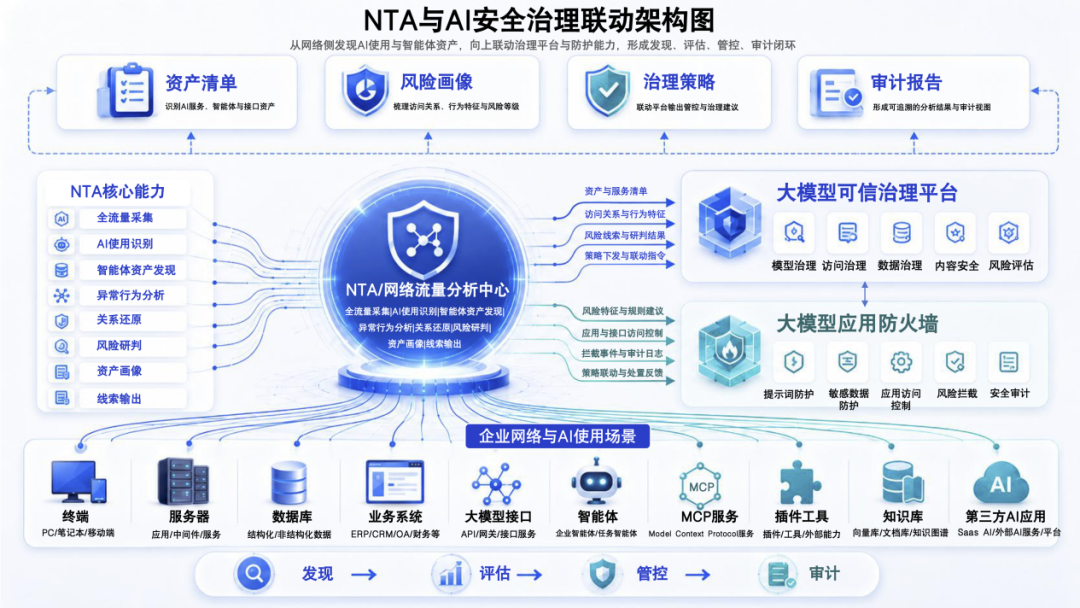
NTA与AI安全治理联动架构图
AI也在增强全流量审计的安全分析能力
AI带来了新的安全对象,也在推动安全分析方式发生变化。传统NTA主要依赖协议识别、规则检测、行为建模和威胁情报。当企业网络规模不断扩大、告警数量持续增加时,安全人员往往需要投入大量时间进行告警筛选、事件关联和攻击链分析。我们认为引入AI辅助分析后,NTA可以在告警聚合、异常行为解释、风险摘要生成、攻击路径梳理等方面获得增强。例如,将异常外联、可疑DNS、横向访问、敏感资产连接、非工作时间访问等行为放在同一条时间线中进行综合分析,帮助安全人员更快理解风险背景,判断处置优先级。
我们认为这里的重点,是让AI成为安全分析助手,辅助安全人员更快理解网络流量证据背后的风险含义,提升研判效率和响应速度。NTA提供真实、连续、可追溯的网络流量证据,AI辅助完成关联分析和风险研判。
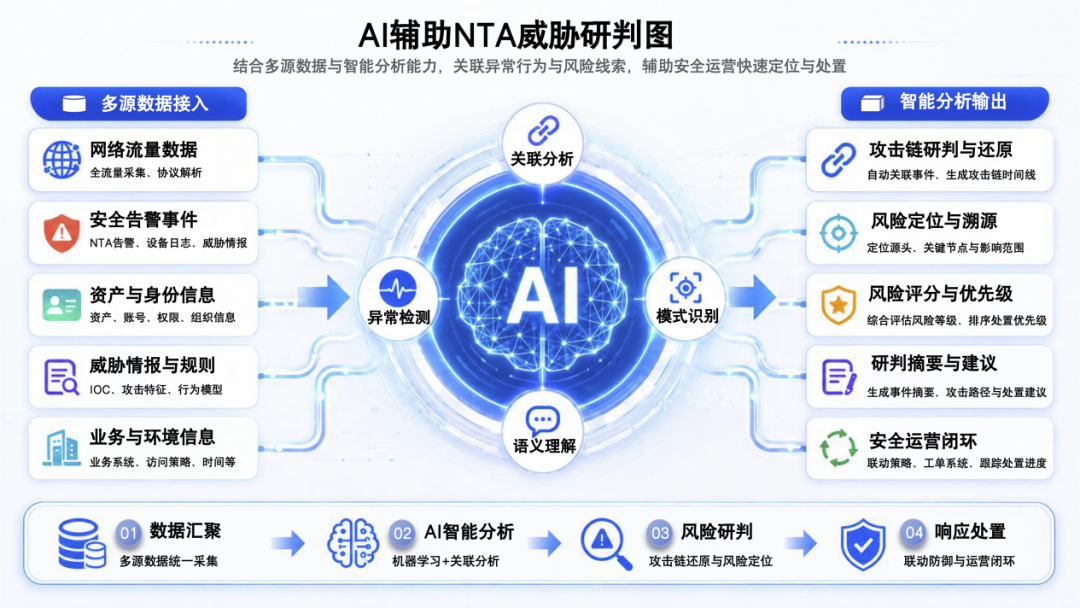
AI辅助NTA威胁研判示意图
从看见AI使用开始走向可管、可审计
AI正在重塑企业网络中的资产形态、访问关系和数据流向。对安全团队来说,治理AI风险需要先建立可见性:看清谁在使用AI,访问了哪些资源,调用了哪些服务,是否存在异常行为和数据外传风险。我们认为,面向AI时代,NTA的价值正在从传统网络流量分析,进一步扩展到AI使用可见、智能体资产发现、异常调用链线索分析和安全治理联动等场景。当AI应用、智能体和自动化脚本持续进入企业网络,安全建设需要从可见性入手,把新的访问关系、数据流向和调用行为纳入统一分析与审计。我们认为全流量审计(NTA)的价值,在于帮助企业先看清网络中正在发生什么,为后续评估、管控和追溯提供依据。